Server MCP Palsu Menghabiskan Tiga Bulan Membangun Kepercayaan. Tandanya Sudah Ada
Poin penting
- SmartLoader menghabiskan tiga bulan membangun lima akun GitHub dengan persona buatan AI dan repo yang saling di-fork di sekitar server MCP Oura Ring yang sudah disusupi trojan, lalu mendaftarkannya ke registry MCP market yang sah.
- Star, commit, dan aktivitas komunitas sengaja dipalsukan, sedangkan riwayat issue sungguhan dengan diskusi bolak-balik mahal untuk dipalsukan.
- Cek apakah ada perusahaan yang eksis di luar GitHub, dan anggap lima akun yang sama muncul di beberapa proyek yang katanya berbeda sebagai red flag.
- Bandingkan permission yang diminta dengan tujuannya, karena pelacak tidur dari cincin pintar tidak butuh akses shell.
- Jalankan server MCP yang belum dikenal pertama kali di container tanpa kredensial dan dengan pemantauan egress, lalu berhenti kalau ia menghubungi tempat yang tidak bisa dijelaskan.
Versi bahasa Inggris: A fake MCP server spent three months earning trust. The tells were there
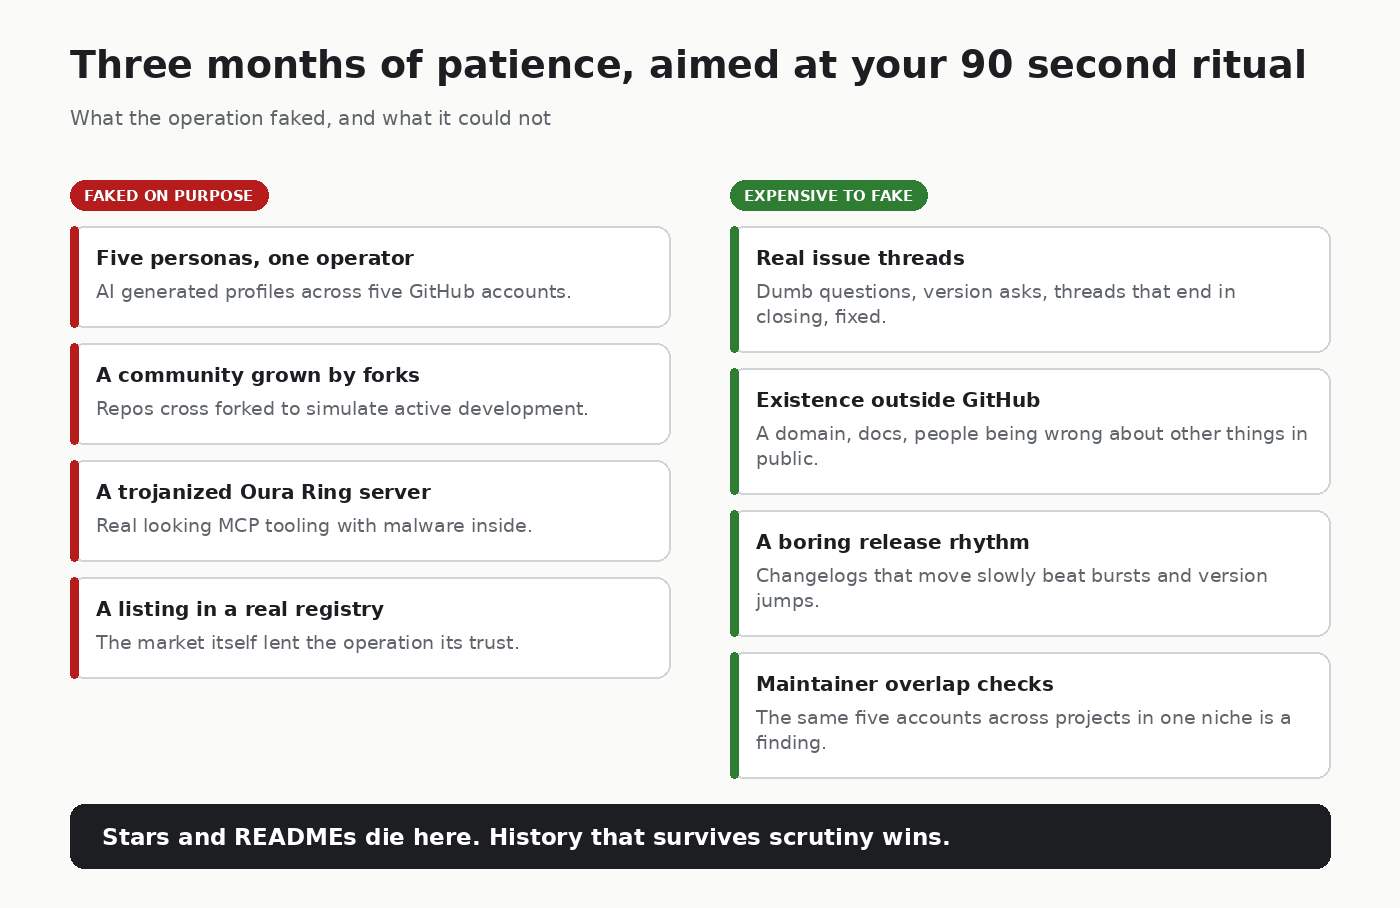
Pada bulan Februari, peneliti di Straiker STAR Labs mendokumentasikan sebuah operasi supply chain yang seharusnya mengubah cara kamu memeriksa server MCP. Operasi malware yang dikenal sebagai SmartLoader menghabiskan tiga bulan membangun ekosistem developer palsu: lima akun GitHub dengan persona buatan AI, repo yang saling di-fork untuk meniru komunitas yang aktif, semuanya membungkus server MCP Oura Ring yang sudah disusupi trojan. Lalu server itu didaftarkan ke registry MCP market yang sah.
Tiga bulan kesabaran. Riwayat commit palsu, orang palsu, social proof palsu. Saran lama, cek profil GitHub, cek jumlah star, mati tepat di sini. Setiap sinyal di halaman itu sengaja dipalsukan.
Kenapa cara ini berhasil pada developer
Kita cepat mencocokkan pola. Komunitas aktif, README masuk akal, commit terus mengalir: install. Seluruh ritual pemeriksaan itu makan waktu sembilan puluh detik, dan para predator hafal ritualnya. Ekosistem palsu itu dibangun untuk lolos ritual, bukan untuk bertahan dari pemeriksaan yang serius.
Apa yang masih sulit dipalsukan
Memalsukan aktivitas itu murah. Riwayat yang konsisten, spesifik, dan membosankan itu mahal. Tanda-tanda ini bertahan dari operasi tersebut, dan akan bertahan dari operasi berikutnya:
- Riwayat issue dengan diskusi bolak-balik sungguhan. Proyek nyata punya pertanyaan konyol, maintainer yang menanyakan versi, dan thread yang berakhir dengan “closing, fixed in X”. Repo hasil farming punya tab issue yang sepi atau aktivitas star sambil lalu.
- Perusahaan yang eksis di luar GitHub. Domain, situs dokumentasi, orang-orang yang bisa kamu temukan pernah salah soal hal lain di depan publik. Persona yang hanya ada di dalam satu grafik repo adalah sebuah temuan.
- Ritme rilis dibanding kebisingan commit. Proyek nyata punya changelog yang membosankan. Proyek hasil farming punya ledakan aktivitas, lompatan versi, atau commit yang menjelaskan hal-hal yang tidak bisa kamu verifikasi.
- Tumpang tindih maintainer. Kalau lima akun yang sama muncul di beberapa proyek yang “berbeda” di niche yang sama, kamu sedang melihat perusahaan hantu.
- Asal-usul angka install. Angka besar tanpa ekosistem yang sesuai, tanpa blog post, tanpa issue yang menyebut proyek itu di tempat lain, hanyalah dekorasi.
Checklist pemeriksaan yang sekarang saya jalankan
Sebelum server MCP mana pun masuk ke config yang saya pedulikan:
- Siapa di baliknya, bisa diverifikasi di luar repo
- Kualitas issue di atas jumlah issue
- Changelog yang realistis
- Permission yang diminta dibanding tujuannya. Pelacak tidur dari cincin pintar tidak butuh akses shell
- Jalankan pertama kali di container tanpa kredensial dan dengan pemantauan egress. Kalau ia menghubungi tempat yang tidak bisa dijelaskan, selesai
- Scan config untuk penanganan secret dan pola berisiko. Saya memakai scanner buatan saya sendiri untuk ini, yang setara juga bisa
Registry bukan threat model kamu. Registry akan semakin ketat, menambah antrean review, mungkin attestation. Penyerang akan beradaptasi, sama seperti mereka beradaptasi dengan app store. Keputusan install tetap ada di tangan kamu.
Ekosistem browser extension sudah pernah melewati era yang persis sama. Kita tahu bagaimana akhirnya. Developer yang menginternalisasi prinsip “listing di marketplace tidak membuktikan apa-apa” adalah mereka yang tidak muncul di laporan insiden.
Saya rutin menerbitkan tulisan seperti ini tentang keamanan MCP dan AI agent, jadi simpan halaman ini kalau tidak mau kehilangannya di feed kamu.
Sumber
- Tulisan UpGuard tentang operasi Oura Ring dan lima insiden lainnya: https://www.upguard.com/blog/mcp-security-incidents
- Catatan riset CSA tentang eksposur MCP yang sistemik: https://labs.cloudsecurityalliance.org/research/csa-research-note-mcp-security-crisis-20260504-csa-styled/
Kalau kamu ingin menjalankan pengecekan seperti ini pada server MCP atau direktori .claude/ sebelum meng-install-nya, saya memelihara mcpscan, scanner open-source untuk tool poisoning, permission berisiko, dan secret yang bocor. Issue dan laporan false positive sangat diterima.
Versi bahasa Inggris artikel ini awalnya terbit di DEV. Diskusinya berlangsung di sana.
Pertanyaan yang sering diajukan
- Bagaimana cara mengetahui apakah server MCP di registry itu palsu?
- Lihat hal-hal yang mahal untuk dipalsukan: thread issue dengan diskusi bolak-balik sungguhan, perusahaan atau domain di luar GitHub, ritme rilis yang membosankan, dan apakah akun yang sama muncul di beberapa proyek di niche yang sama.
- Apa itu serangan server MCP SmartLoader?
- Straiker STAR Labs mendokumentasikan SmartLoader membangun ekosistem developer palsu selama tiga bulan, dengan lima akun GitHub dan repo yang saling di-fork, di sekitar server MCP Oura Ring yang disusupi trojan dan didaftarkan ke registry MCP market yang sah.
- Bagaimana cara menguji server MCP baru dengan aman sebelum meng-install-nya?
- Jalankan pertama kali di container tanpa kredensial dan pantau egress-nya. Kalau ia menghubungi tempat yang tidak bisa dijelaskan, jangan install.
About the author

Security Engineer & Technical Writer
Security engineer and technical writer based in Batam, Indonesia. I review and harden MCP servers and AI agents, build security automation, and write up what holds and what fails. I also train on DNS security as a PANDI .id Academy trainer.
Artikel terkait
-
6 min read
Apa Itu Keamanan MCP? Serangan Umum dan Cara Memindai Server MCP Kamu
Apa itu keamanan MCP? Empat serangan dari pengujian 11 server MCP: tool poisoning, command injection, path traversal, planted prompt, dan cara memindainya.
- MCP Security
- AI Security
-
14 min read
MCP Security: A Practitioner's Guide
MCP security guide: trust boundaries, eight attack classes from tool poisoning to unauthenticated servers, a defense checklist, and how to scan with mcpscan.
- MCP Security
- AI Security
-
7 min read
I Pointed 3 Static Scanners at an MCP Server That Fails 8 Auth Tests. They Found 0, Including Mine
mcpscan, Semgrep (200 rules) and Bandit gave a broken MCP server and its fixed twin the same report. Five custom Semgrep rules caught 3 of 8 auth bugs.
- MCP Security
- AI Security
All writing | RSS | Markdown