Let's Encrypt Pindah ke 64 Hari. Saya Cek 520 Situs .id: 3 dari 4 Situs go.id Masih Pakai Sertifikat Berumur Panjang
Poin penting
- Let's Encrypt menjadikan sertifikat 64 hari sebagai bawaan mulai 10 Februari 2027, dan batas CA/Browser Forum turun dari 200 ke 100 hari pada 15 Maret 2027.
- Dari 520 domain .id populer yang dipindai pada 25 Oktober 2026, 477 merespons TLS dan 270 (56,6%) memakai sertifikat 90 hari atau kurang.
- Sebanyak 190 situs (39,8%) memakai sertifikat 198 hari ke atas, termasuk 61 dari 81 situs go.id (75%).
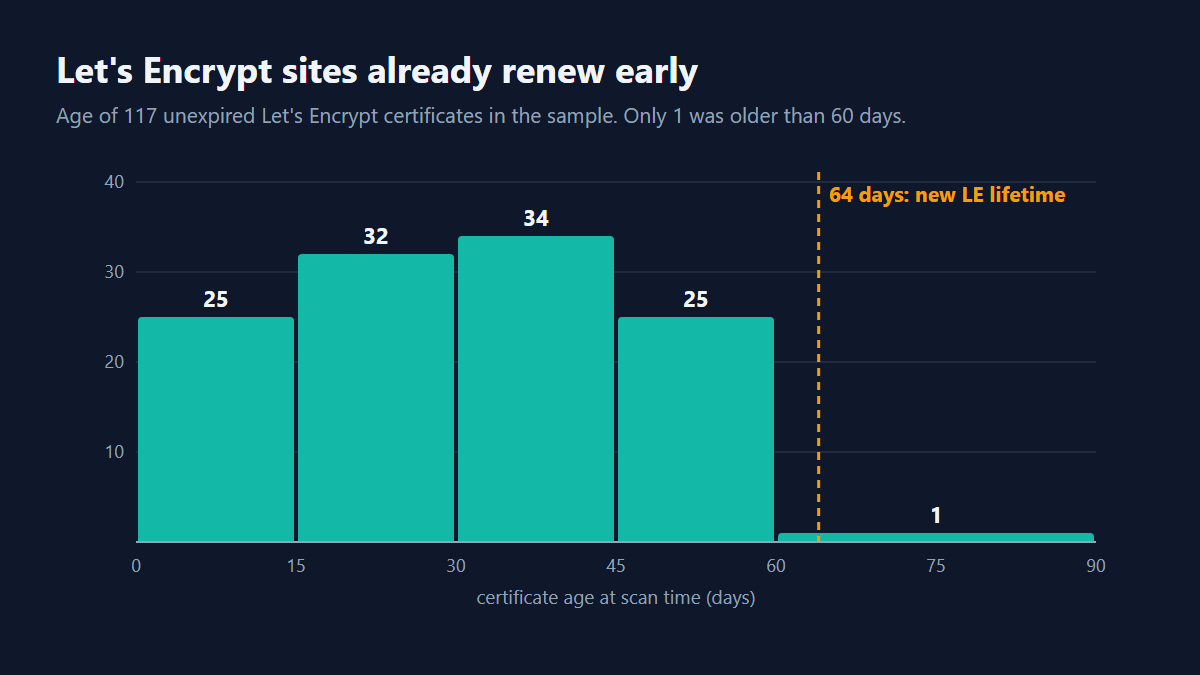
- Dari 117 sertifikat Let's Encrypt yang masih berlaku, median umurnya 30,5 hari, jadi perpanjangan berjalan jauh sebelum hari ke-64.
- Cron dengan angka hari tetap, validasi DNS-01 manual, dan pinning sertifikat adalah hal utama yang rusak ketika masa berlaku memendek.
Versi bahasa Inggris dengan metodologi lengkap: https://www.kielltampubolon.id/writing/lets-encrypt-is-going-to-64-days-i-checked-520-id-sites/.
Mulai 10 Februari 2027, sertifikat Let’s Encrypt secara bawaan hanya berlaku 64 hari, bukan lagi 90 hari. Lima minggu kemudian, 15 Maret 2027, batas maksimal semua sertifikat TLS publik dari CA/Browser Forum turun dari 200 hari menjadi 100 hari. Saya penasaran seberapa siap situs-situs Indonesia, jadi pada 25 Oktober 2026 saya memindai 520 domain .id yang populer.
Hasilnya: pengguna Let’s Encrypt umumnya sudah aman. Yang perlu perhatian justru situs pemerintah. Dari 81 situs go.id yang merespons, 61 (75%) memakai sertifikat yang berlaku 198 hari atau lebih, jenis sertifikat yang biasanya dibeli lalu dipasang manual.
Ringkasnya
- Masa berlaku sertifikat situs web makin pendek. Let’s Encrypt menjadi 64 hari mulai Februari 2027, dan mulai Maret 2027 tidak ada sertifikat publik yang boleh berlaku lebih dari 100 hari.
- Dari 520 domain .id yang saya cek, 477 merespons HTTPS. 270 di antaranya (56,6%) sudah memakai sertifikat 90 hari atau kurang, yang hampir selalu berarti perpanjangannya otomatis.
- 190 situs (39,8%) masih memakai sertifikat berumur panjang (198 hari ke atas). Di go.id angkanya 3 dari 4.
- Kalau perpanjangan masih manual, mulai 2027 pekerjaan itu harus dilakukan jauh lebih sering. Solusinya otomasi (ACME) dan pemantauan masa berlaku.
ICANN87 baru saja berlangsung di Bali pekan lalu dengan PANDI sebagai tuan rumah, pertemuan publik ICANN pertama di Indonesia. Momen yang pas untuk melihat satu hal konkret tentang kesehatan situs .id kita.
Apa yang berubah
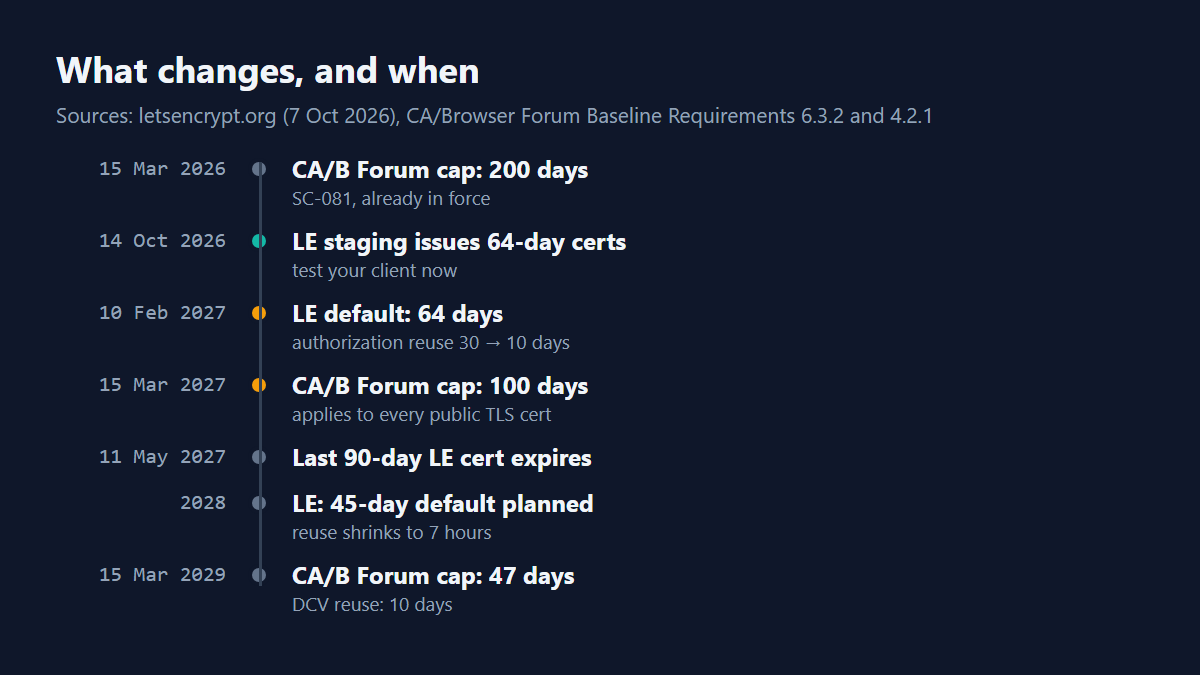
Menurut pengumuman Let’s Encrypt (7 Oktober 2026):
- 10 Februari 2027: sertifikat bawaan menjadi 64 hari. Sertifikat 90 hari terakhir kedaluwarsa 11 Mei 2027. Profil opsional 45 hari dan 6 hari juga tersedia.
- Masa pakai ulang otorisasi (validasi domain yang sudah lolos) turun dari 30 hari menjadi 10 hari pada tanggal yang sama, dan menjadi tujuh jam pada 2028.
- Lingkungan staging sudah menerbitkan sertifikat 64 hari sejak 14 Oktober 2026, jadi Anda bisa menguji sekarang.
Menurut Baseline Requirements CA/Browser Forum (ballot SC-081): batas maksimal 200 hari sejak 15 Maret 2026, 100 hari mulai 15 Maret 2027, dan 47 hari mulai 15 Maret 2029. Aturan ini berlaku untuk semua CA, termasuk DigiCert, Sectigo dan GlobalSign.
Cara saya mengukur
Sumbernya daftar Tranco GQ32K (24 Oktober 2026) yang memuat 4.814 domain .id. Saya ambil domain dengan peringkat teratas per kelompok: 100 .id, masing-masing 90 untuk co.id, ac.id dan go.id, 40 sch.id, masing-masing 30 untuk or.id, web.id dan my.id, serta 20 biz.id. Untuk setiap domain, skrip Python melakukan handshake TLS ke port 443 (apex dulu, lalu www.), memverifikasi rantai sertifikat, mencatat penerbit dan masa berlaku, lalu mengecek CAA dan DS lewat DNS.
Masa berlaku saya pakai sebagai petunjuk cara perpanjangan. 90 hari atau kurang hampir pasti otomatis. Sejak batas 200 hari berlaku, CA komersial menerbitkan sertifikat 198 atau 199 hari, jadi saya sebut “berumur panjang” mulai 198 hari.
Hasilnya
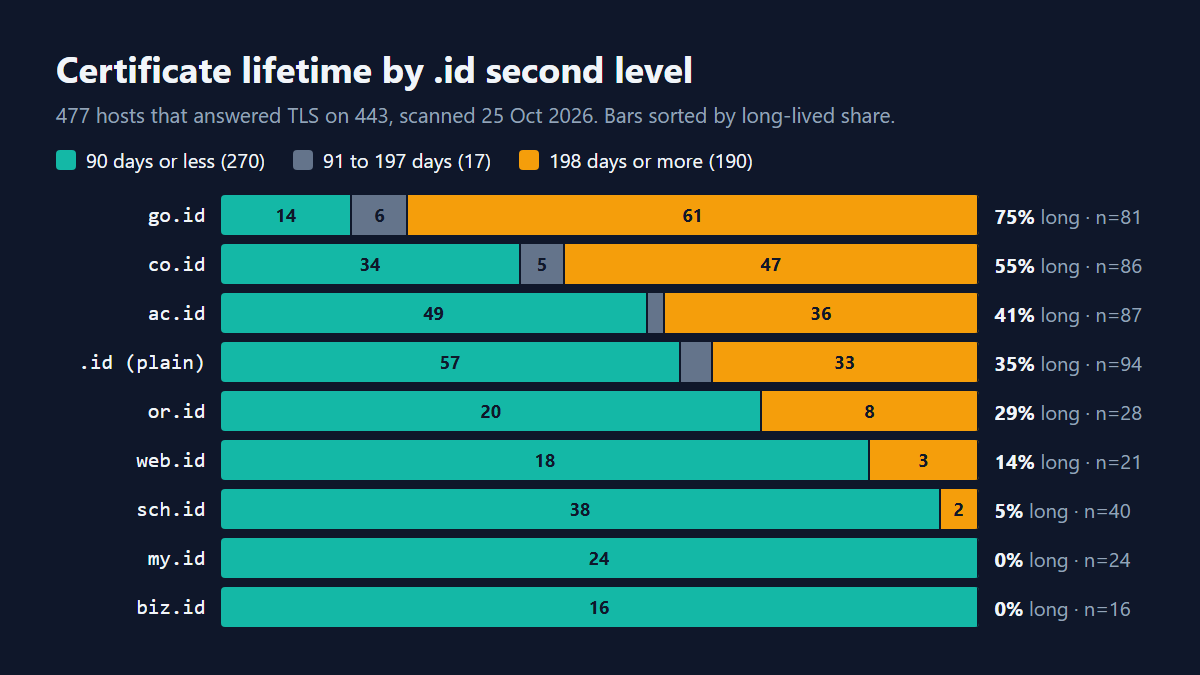
| Kelompok | Merespons TLS | 90 hari atau kurang | 198 hari ke atas |
|---|---|---|---|
| go.id | 81 | 14 (17%) | 61 (75%) |
| co.id | 86 | 34 (40%) | 47 (55%) |
| ac.id | 87 | 49 (56%) | 36 (41%) |
| .id | 94 | 57 (61%) | 33 (35%) |
| sch.id | 40 | 38 (95%) | 2 (5%) |
Beberapa temuan yang menurut saya penting untuk admin:
Pengguna Let’s Encrypt sudah siap. Ada 118 sertifikat Let’s Encrypt. Dari 117 yang masih berlaku, median umurnya 30,5 hari dan hanya 1 yang lebih tua dari 60 hari. Artinya perpanjangan sudah berjalan jauh sebelum hari ke-64.
go.id paling tertinggal. Hanya 8 dari 81 situs go.id (10%) yang memakai Let’s Encrypt. Tingkat verifikasinya juga terendah di antara kelompok besar: 72 dari 81 (89%), dengan 3 situs menyajikan sertifikat kedaluwarsa.
Pemasangan manual sudah menunjukkan masalah. 24 situs (5,0%) gagal verifikasi: 9 rantainya tidak lengkap, 6 kedaluwarsa, 5 nama host tidak cocok, 4 self-signed. 7 dari 9 rantai tidak lengkap ada di sertifikat berumur panjang, ciri khas sertifikat yang ditempel manual tanpa intermediate.
DNS. 62 dari 520 domain (11,9%) memasang CAA, dan 5 di antaranya tidak mengizinkan letsencrypt.org. 48 domain (9,2%) punya record DS (DNSSEC). go.id justru memimpin di sini dengan 19 domain (21%).
Kenapa ini masalah
Dari 190 sertifikat berumur panjang, 144 kedaluwarsa sebelum 15 Maret 2027. Pemiliknya masih bisa membeli satu sertifikat 200 hari lagi. Setelah itu batasnya 100 hari, dan pada 2029 tinggal 47 hari. Proses manual yang selama ini dijalankan jarang akan terus dikejar tenggat.
Untuk yang sudah memakai Let’s Encrypt, ada dua jebakan. Pertama, cron dengan angka tetap: Let’s Encrypt sendiri menyebut angka 83, 80 atau 60 hari. Cron yang memperpanjang di hari ke-60 hanya menyisakan 4 hari untuk sertifikat 64 hari. Kedua, validasi DNS-01 yang dilakukan manual. Dengan masa pakai ulang otorisasi 10 hari, TXT record yang Anda tempel sekali tidak akan menolong perpanjangan berikutnya.
Satu lagi: aplikasi mobile atau klien API yang melakukan pinning ke sertifikat atau kuncinya akan rusak setiap kali kunci berganti.
Daftar periksa untuk admin
- Inventaris semua sertifikat: siapa penerbitnya, berapa lama masa berlakunya, dan siapa atau apa yang memperpanjangnya.
- certbot: jalankan
certbot renew --dry-run(dry run memakai staging yang sudah 64 hari), cek timer atau cron-nya, dan cekrenew_before_expirydi/etc/letsencrypt/renewal/*.conf. - acme.sh: cek
acme.sh --listdan cari angka hari yang dikunci di cron atau skrip. - cert-manager:
renewBeforetetap 60 hari pada sertifikat 64 hari akan membuat perpanjangan terus-menerus. Pakai bawaan atau persentase. - Sertifikat komersial: tanyakan ke CA Anda apakah ada layanan ACME. Kalau tetap manual, catat dua tanggal perpanjangan berikutnya di kalender tim.
- DNS-01: buat TXT record lewat API penyedia DNS. Kalau memasang CAA, pastikan CA yang dipakai tercantum.
- Pasang rantai lengkap (
fullchain.pem) dan pantau masa berlaku dari luar:
echo | openssl s_client -connect contoh.go.id:443 -servername contoh.go.id 2>/dev/null \
  | openssl x509 -noout -enddate -checkend 1209600 || echo "kedaluwarsa dalam 14 hari"
Batasan
Sampel ini domain .id teratas di Tranco, jadi condong ke situs populer. Hanya apex dan www yang dipindai. Masa berlaku hanya petunjuk: sertifikat Amazon, misalnya, berumur panjang tetapi diperpanjang otomatis (ada 11 di sampel). Pemindaian dilakukan sekali, 25 Oktober 2026 pukul 09.21 WIB, dari Batam. Saya hanya menerbitkan angka agregat, bukan hasil per situs.
Penutup
Untuk Anda yang mengelola situs go.id, ac.id atau co.id: apa yang sebenarnya menghambat otomasi perpanjangan sertifikat di instansi Anda, alatnya, aturan pengadaan, atau hal lain?
Pertanyaan yang sering diajukan
- Kapan Let's Encrypt pindah ke sertifikat 64 hari?
- Pada 10 Februari 2027 sertifikat bawaan menjadi 64 hari. Sertifikat 90 hari terakhir kedaluwarsa 11 Mei 2027, dan staging sudah menerbitkan sertifikat 64 hari sejak 14 Oktober 2026.
- Situs .id mana yang paling belum siap?
- go.id. Dari 81 situs go.id yang merespons, 61 (75%) memakai sertifikat berlaku 198 hari atau lebih, dan hanya 8 (10%) yang memakai Let's Encrypt.
- Kenapa cron yang memperpanjang di hari ke-60 bermasalah?
- Pada sertifikat 64 hari, cron itu hanya menyisakan 4 hari. Satu kali gagal berjalan sudah membuat situs kedaluwarsa.
- Apa yang berubah untuk validasi DNS-01?
- Masa pakai ulang otorisasi turun dari 30 hari menjadi 10 hari pada 10 Februari 2027, sehingga TXT record yang ditempel manual sekali tidak akan menolong perpanjangan berikutnya.
About the author

Security Engineer & Technical Writer
Security engineer and technical writer based in Batam, Indonesia. I review and harden MCP servers and AI agents, build security automation, and write up what holds and what fails. I also train on DNS security as a PANDI .id Academy trainer.
Artikel terkait
-
6 min read
Saya Cek DMARC 4.437 Domain .id. 47% Domain go.id Masih Bisa Dipalsukan
Hasil pemindaian DNS pasif 4.437 domain .id: SPF, DMARC, MTA-STS dan DNSSEC per kategori. Plus langkah perbaikan untuk admin pemda, kampus dan sekolah.
- Security Engineering
- Internet Governance
- Email Security
-
9 min read
I Checked DMARC on 4,437 Indonesian .id Domains. 47% of go.id Can Still Be Spoofed
A passive DNS scan of 4,437 .id domains: SPF, DMARC, MTA-STS and DNSSEC by second level. 47% of go.id and 74% of all can still be spoofed.
- Security Engineering
- Internet Governance
- Email Security
-
5 min read
Saya Memindai 30 Image Docker Populer. 10 Masih Percaya Root CA yang Sudah Dicabut Chrome
Checklist trust store container dengan data nyata: 30 image Docker dipindai 24 Oktober 2026. Sepertiga masih membawa emSign ECC Root CA - G3.
- Security Engineering
- Deployment
All writing | RSS | Markdown