Dari Pelatih Keamanan DNS ke Fellow ICANN87: Apa yang Dicari Seorang Insinyur Keamanan Siber di Bali
Juli 2024, aku duduk di ruang training di Nusa Dua dengan laptop dan diagram DNS yang kebanyakan. PANDI, pengelola domain .id, sedang menjalankan program Training of Trainer, dan beberapa instrukturnya datang dari ICANN. Kami mulai dari “bagaimana sebuah nama berubah jadi alamat IP” dan berakhir di tanda tangan DNSSEC serta chain of trust. Aku pulang bawa satu buku catatan penuh coretan, dan satu kebiasaan yang masih nempel sampai sekarang: tiap lihat link phishing, otomatis kepikiran siapa yang daftarin domain itu, dan kapan.
Minggu depan aku balik lagi ke pantai yang sama. ICANN87, Annual General Meeting ICANN, berlangsung 17 sampai 22 Oktober 2026 di Bali International Convention Centre, Nusa Dua. Kali ini aku datang sebagai salah satu fellow PANDI.
Excited banget, sampai tingkat baca jadwal sesi buat hiburan. Jadi sebelum berangkat, aku mau tulis dulu apa yang mau aku pelajari dan apa yang mau aku kasih balik, biar nanti bisa dicek lagi setelah acara selesai.
 ICANN87, 17-22 Oktober 2026, Nusa Dua, Bali
Buku alamat internet punya rapat tahunan
Kebanyakan murid di kelasku belum pernah dengar ICANN, dan itu wajar. Tiap kali buka website, kirim email, atau kasih AI agent fetch sebuah URL, ada sistem yang mengubah nama jadi alamat. Itu DNS. ICANN mengoordinasikan bagian paling atas dari sistem itu: root zone, aturan untuk top-level domain, dan kebijakan yang menentukan bagaimana nama domain dibagikan serta apa yang terjadi kalau disalahgunakan.
Bagian yang bikin aku kaget waktu pertama kali tahu adalah siapa yang nulis aturan-aturan itu. Bukan satu perusahaan atau satu pemerintah saja. Pemerintah, registry seperti PANDI, registrar, penasihat keamanan, sampai pengguna internet biasa, semuanya punya kursi, dan semuanya dibahas di rapat terbuka. ICANN87 adalah salah satu rapat itu, dan Annual General Meeting ini yang paling besar sepanjang tahun.
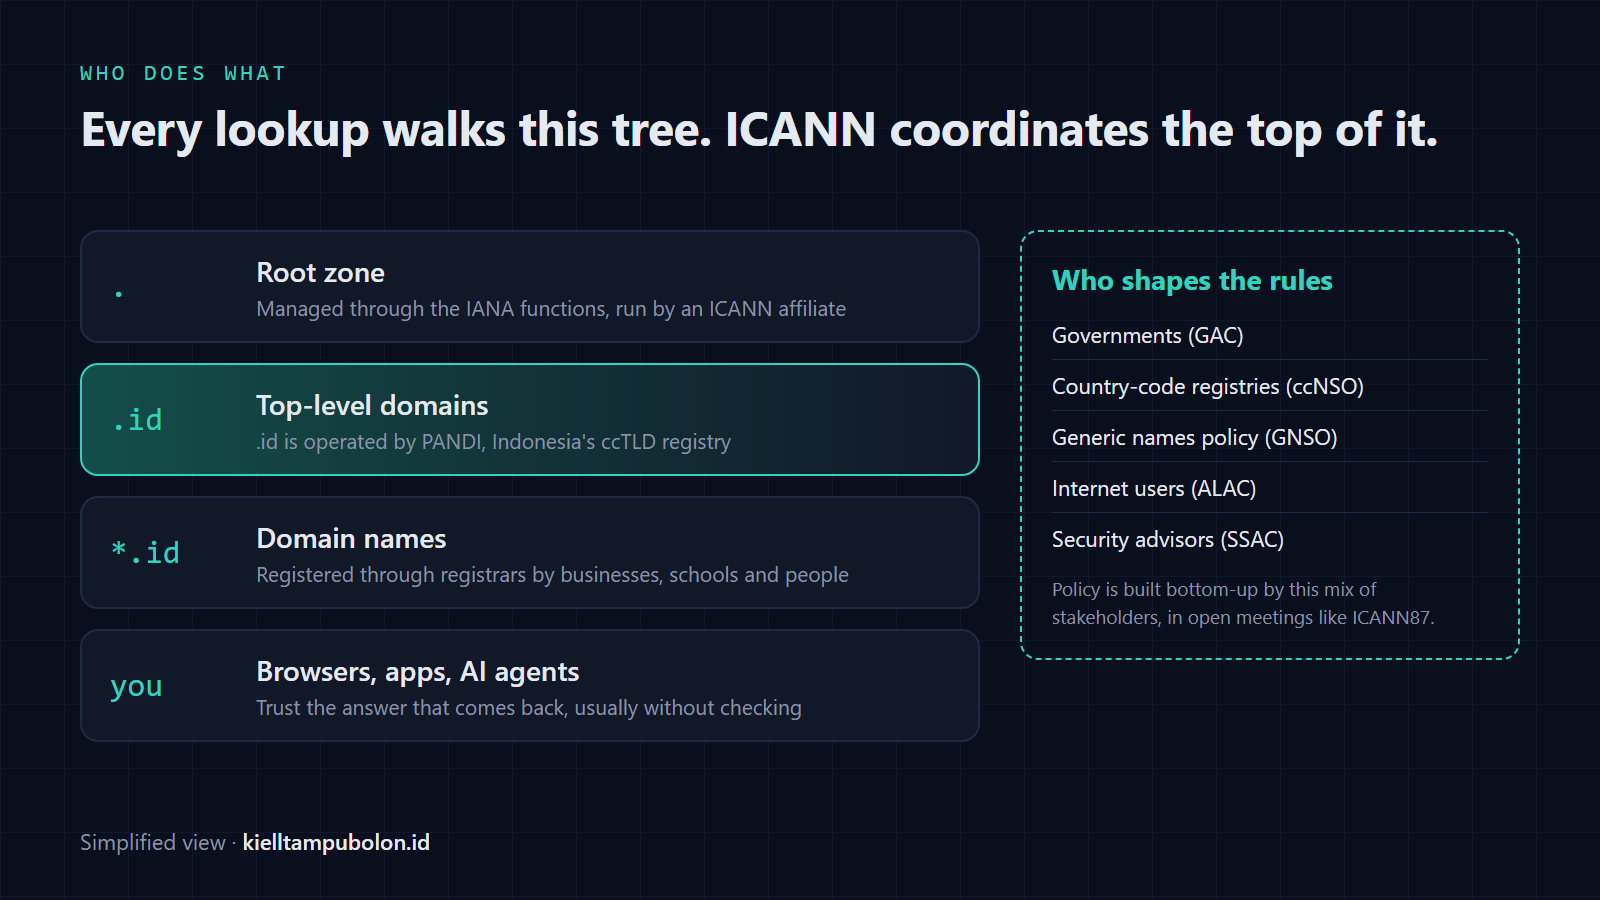 Disederhanakan: siapa mengurus lapisan DNS yang mana, dan siapa yang bikin aturannya
Dari mana aku berangkat
Aku bukan orang kebijakan. Kerjaan sehari-hariku security engineering, dan banyak di antaranya ada di ujung penerima masalah DNS. Kalau ada email mencurigakan masuk, hal pertama yang aku cek adalah domain pengirimnya. Umurnya berapa? Niru brand asli dengan satu huruf diganti nggak? Bulan lalu domainnya ada apa nggak? Lookalike domain itu bagian besar dari phishing yang aku triage sehari-hari, jadi aku banyak berurusan dengan sisi penyalahgunaan DNS tanpa pernah lihat langsung bagaimana orang yang mengurusnya berpikir soal masalah ini.
Di luar kerjaan, aku jadi trainer .id Academy PANDI sejak 2024, ngajar bootcamp di UNIMA Manado dan ITEBA Batam. Isi kelasnya campuran: mahasiswa, dosen, sampai orang yang baru beli domain .id buat usaha kecilnya. Dan belakangan, bagian yang makin besar dari kerjaanku adalah keamanan AI agent dan MCP, yang ternyata balik lagi ke DNS dengan cara yang nggak aku duga. Agent yang browsing atau manggil tool juga resolve nama domain, dan dia percaya jawabannya persis seperti browser, seringkali tanpa ada manusia yang ngecek link-nya dulu.
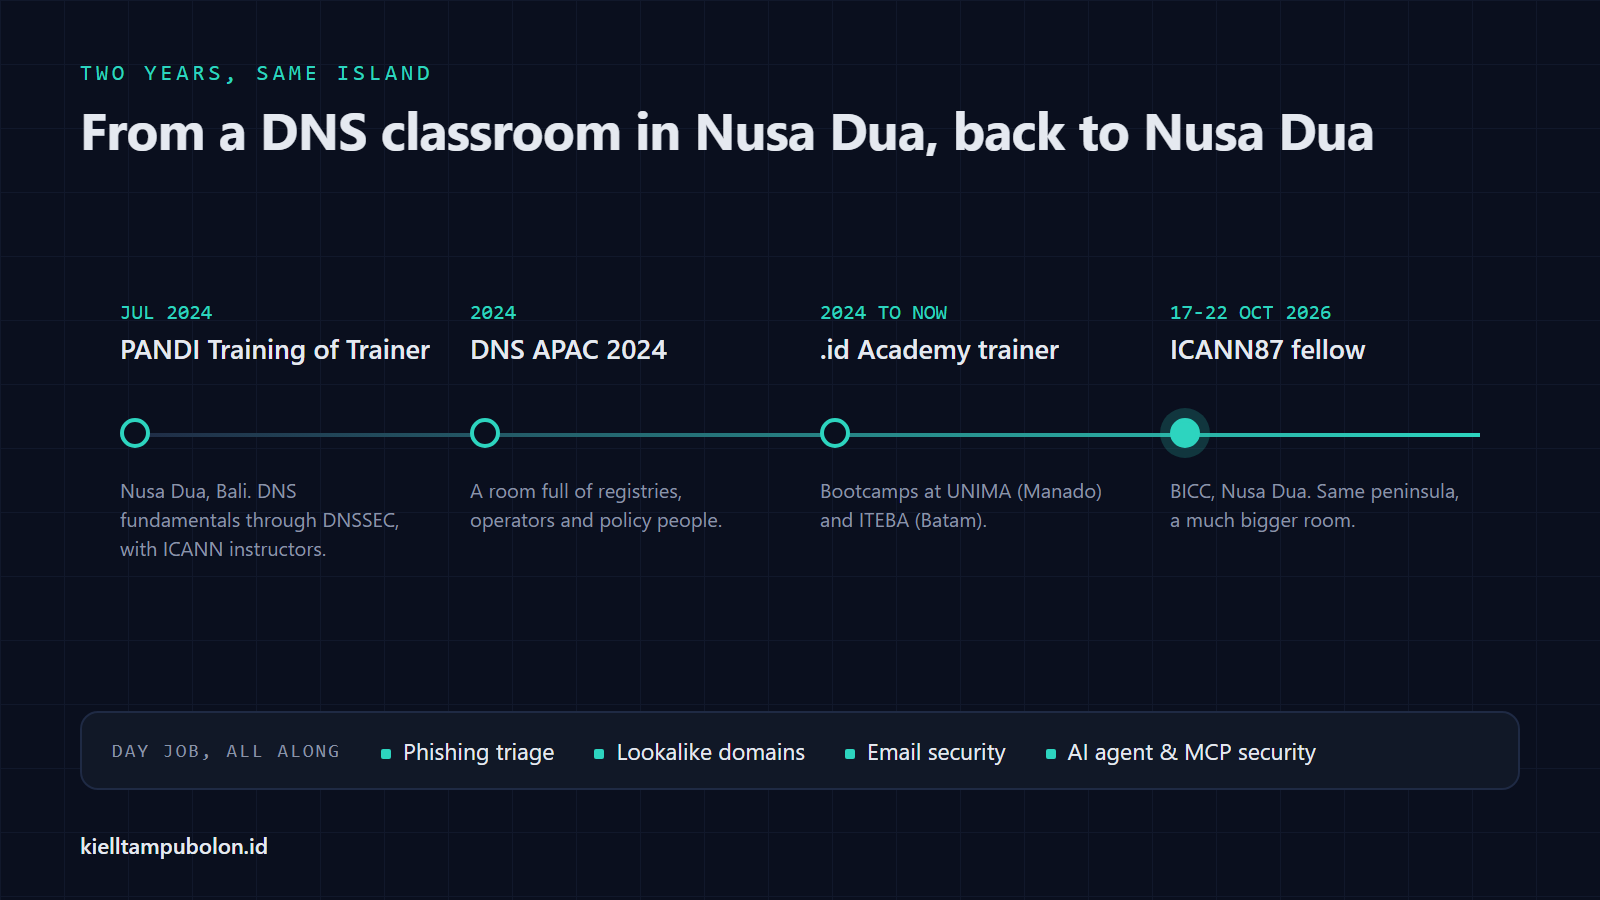 Dua tahun dari kelas DNS di Nusa Dua ke ICANN87 di Nusa Dua
Apa yang aku cari di Bali
Pertama, DNS abuse dari sisi kebijakan. Aku tahu bentuk abuse di inbox. Tapi aku belum terlalu paham bagaimana registry dan registrar memutuskan sesuatu dianggap abuse, seberapa cepat mereka diharapkan bertindak, dan di mana letak susahnya, misalnya soal false positive atau nge-takedown domain yang ternyata sah. Aku mau dengar langsung argumen itu dari orang yang menghadapinya tiap hari.
Kedua, DNSSEC di deployment nyata. Waktu ToT dulu kami belajar bagaimana DNSSEC menandatangani jawaban DNS supaya resolver bisa tahu kalau ada yang mengutak-atik di tengah jalan. Pertemuan ICANN biasanya ada workshop DNSSEC dan security, dan aku mau dengar cerita dari operator soal apa yang rusak di lapangan. Muridku suka nanya hal ini, dan sejauh ini aku cuma punya jawaban dari buku teks.
Ini jenis pengecekan yang aku mau setiap murid bisa jalankan sendiri di domainnya:
# Zonenya sudah ditandatangani? Kalau ada record RRSIG di jawabannya, berarti sudah.
dig +dnssec SOA .

# Resolver-ku validasi nggak? Cek flag "ad" di header-nya.
dig +dnssec icann.org A
Ketiga, AI agent sebagai klien DNS. Yang ini lebih ke firasat daripada rencana. Agent makin jadi pengguna berat DNS tanpa ada yang sengaja merancangnya begitu. Aku penasaran apakah komunitas ICANN sudah membahas ini, dan kalau belum, apakah ada paper yang bisa ditulis dari situ.
Apa yang mau aku kasih balik
PANDI minta setiap fellow mengubah pengalaman seminggu ini jadi kontribusi, ditulis sebagai paper. Aku suka format ini. Ada deliverable yang jelas di ujung minggu, dan aku kerja lebih bagus kalau ada target konkret. Rencana kasarnya berbentuk loop: dengerin, hubungkan sama apa yang aku lihat di kerjaan, tulis buat PANDI, ubah jadi materi .id Academy, lalu publikasikan bagian terbukanya di sini.
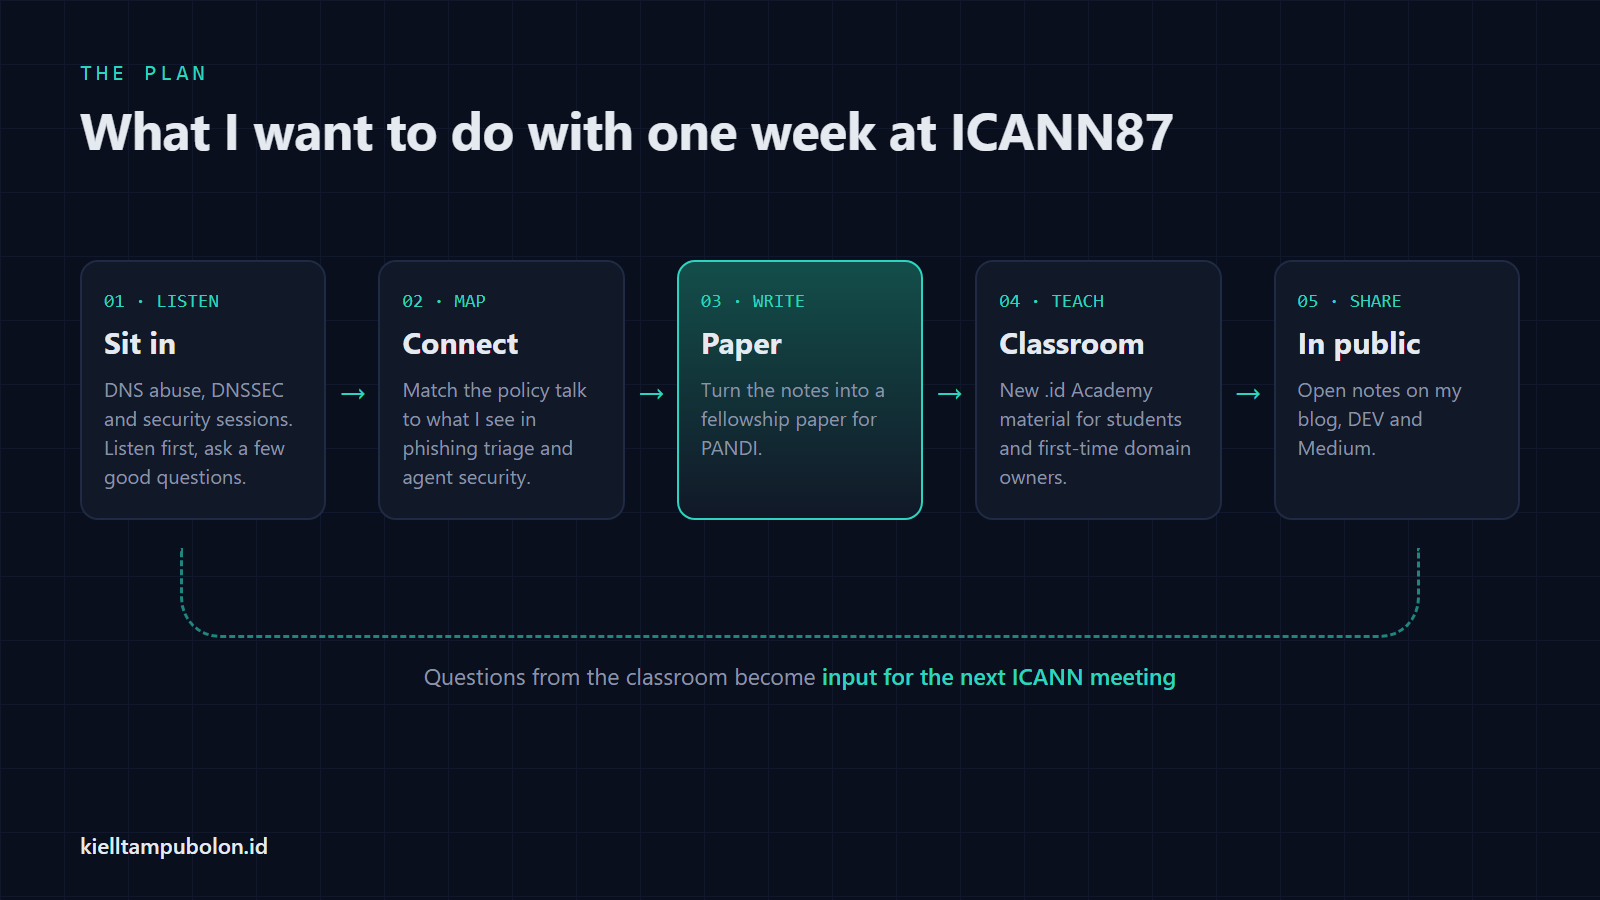 Rencana untuk satu minggu ini, dan apa yang terjadi setelahnya
Topik papernya belum final. Aku condong ke titik temu dua duniaku: bentuk DNS abuse dari sudut pandang inbox seorang defender, dan apa yang realistis bisa dilakukan pemilik domain serta trainer Indonesia soal itu. Kalau thread AI agent ternyata cukup kuat, itu bisa jadi tulisan terpisah.
Bagian kelas yang paling penting buatku. Waktu ngajar di Manado atau Batam, murid jarang nanya soal root server. Mereka nanya cara mengenali link aman, atau harus gimana kalau ada yang bikin tiruan website kampusnya. Kalau aku bisa balik ke kelas-kelas itu dengan jawaban yang lebih baik, lengkap dengan nama orang dan proses yang menangani masalah ini, minggu ini sudah sepadan.
Kalau kamu juga di sana
Kalau kamu ada di ICANN87, baik di Nusa Dua atau online, dan kerjaanmu soal DNS abuse, DNSSEC, atau apa pun titik temu AI agent dengan DNS, aku mau ngobrol. Aku bakal jadi yang paling banyak nyatet. Nanti aku tulis lagi apa yang aku pelajari setelah acaranya selesai, termasuk kalau ternyata ada yang salah di tulisan ini.